Zum Inhalt springen
← Alle Projekte

Security & Netzwerk

SiteGuardian

Website-Monitoring für Sicherheit, Barrierefreiheit und EU-Compliance.

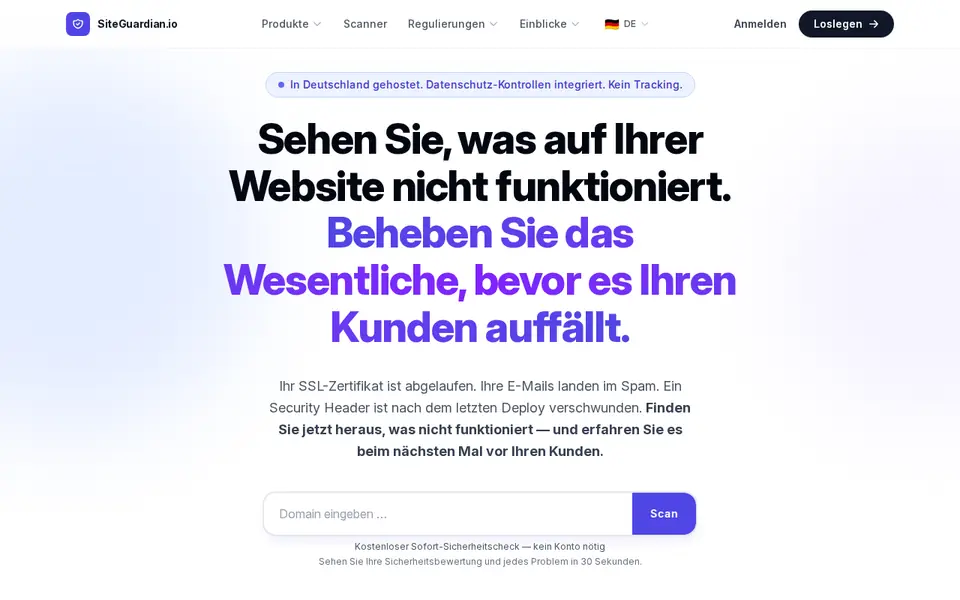
Screenshot von SiteGuardian

SiteGuardian beantwortet eine einfache Frage: Was funktioniert auf Ihrer Website gerade nicht – und was davon wird zum rechtlichen Problem? Der kostenlose Scanner liefert in rund 30 Sekunden eine Sicherheitsbewertung, ohne Konto. Im Monitoring laufen Uptime-, Keyword-, SSL-, Domain- (RDAP) und E-Mail-Prüfungen kontinuierlich; Benachrichtigungen gehen über neun Kanäle, darunter Telegram und Webhooks.

Seit Juni 2025 gilt der European Accessibility Act. SiteGuardian prüft Seiten mit Playwright und axe-core nach WCAG 2.2 AA und erstellt Audit-Berichte, die Kunden für ihre Barrierefreiheitserklärung nutzen. Die Compliance-Engine normalisiert Kontrollen über 17 Rahmenwerke hinweg und exportiert Nachweise als PDF; SSO per SAML/OIDC und ein hash-verkettetes Audit-Log sind dabei.

Ein MCP-Server macht die Prüfungen für KI-Assistenten wie Claude, Cursor oder Windsurf nutzbar – ein Beispiel dafür, wie Security-Werkzeuge und Agenten zusammenwachsen.
Im Überblick

  • Kostenloser Sofort-Scan ohne Konto
  • Barrierefreiheits-Audits nach EAA/BFSG für Kunden
  • SPF/DKIM/DMARC-, SSL- und Domain-Überwachung
  • NIS2-Lieferkettenbewertung und Fragebögen
  • MCP-Server für KI-Assistenten

Weitere Projekte

Open SourceSeit 2025

mockdr

Ein Mock-Server für acht EDR- und SIEM-Plattformen.

Bildet die APIs von SentinelOne, CrowdStrike Falcon, Defender for Endpoint, Elastic Security, Cortex XDR, Splunk, Microsoft Sentinel und Microsoft Graph nach – mit echten Pfaden, Authentifizierung und deterministischen Testdaten. SOAR-Playbooks und SIEM-Connectoren lassen sich so ohne Vendor-Tenants testen.

  • Python
  • TypeScript
  • Vue 3
  • Docker
Open SourceSeit 2026

Injection Guard

Prompt-Injection-Schutz für Webinhalte, die ein Agent abruft.

Plugin für das Open-Source-Agenten-Framework Hermes: Abgerufener Web-Content läuft durch einen DeBERTa-Klassifikator, Treffer werden als „nicht vertrauenswürdige Daten“ markiert oder optional blockiert. Klein, CPU-only, lazy geladen.

  • Python
  • Transformers
  • DeBERTa v3
Open SourceSeit 2026

MCP Decoy

Honeypot-MCP-Server, der KI-gestützte Angreifer sichtbar macht.

Gibt sich als Enterprise-Integrationshub aus: 38 plausible Tools in 10 Kategorien, jede Antwort mit überzeugenden Fake-Daten. Jede Interaktion wird forensisch protokolliert und per RFC-5424-Syslog ins SIEM oder per Webhook weitergeleitet.

  • Node.js
  • Express
  • JSON-RPC
  • Syslog