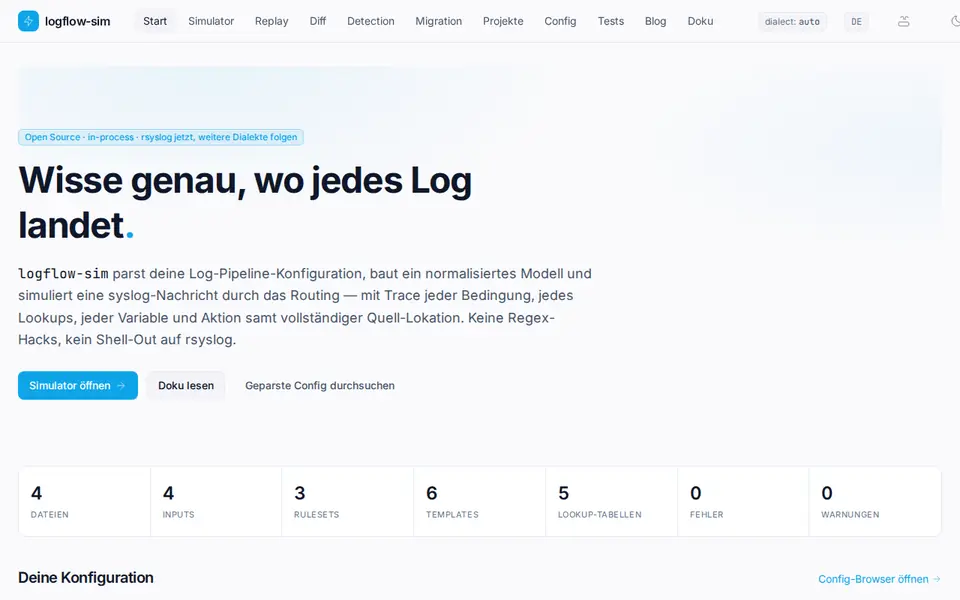
Quien cambia una configuración de rsyslog o Vector rara vez ve de antemano qué logs acabarán en otro sitio, o en ninguno. logflow-sim construye un modelo normalizado a partir de la configuración y simula un mensaje a través de él: qué entrada coincide, en qué ruleset entra, qué condición se cumple, qué variable cambia y qué acción se ejecuta, siempre con archivo y línea. Sin llamar al daemon real y sin expresiones regulares sobre el texto de la configuración.
El modo diff reproduce tráfico real a través de la versión antigua y la nueva. Como GitHub Action, logflow-sim publica el resultado en el pull request, por ejemplo «127 de 25.567 mensajes cambian de destino», y puede bloquear el merge por encima de un umbral. El impacto en detecciones va un paso más allá: las reglas Sigma se ejecutan contra el tráfico reproducido, y así se ve si un cambio de enrutado deja sin datos a una detección del SIEM.
Para migraciones, logflow-sim traduce una configuración a otro dialecto, por ejemplo de rsyslog al OpenTelemetry Collector, junto con el vocabulario de campos del SIEM de destino, a través de OCSF como esquema común, para Splunk, Elastic, Microsoft Sentinel, Chronicle, QRadar y otros. Lo que no se traduce sin pérdida aparece como diagnóstico. Incluye un validador estático, una herramienta de línea de comandos y un servidor MCP para asistentes de IA.