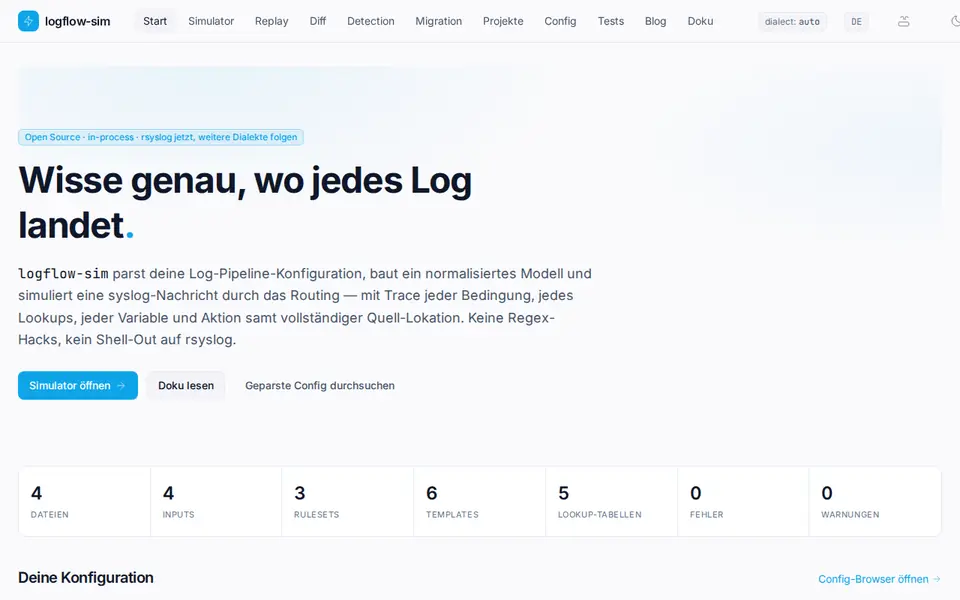
Wer eine rsyslog- oder Vector-Konfiguration ändert, sieht vorher selten, welche Logs danach woanders landen – oder gar nicht mehr. logflow-sim baut aus der Konfiguration ein normalisiertes Modell und simuliert eine Nachricht hindurch: welcher Input greift, welches Ruleset betreten wird, welche Bedingung zutrifft, welche Variable sich ändert und welche Aktion feuert, jeweils mit Datei und Zeile. Ohne Aufruf des echten Daemons und ohne Regex über den Konfigurationstext.
Im Diff-Modus läuft echter Traffic durch den alten und den neuen Stand. Als GitHub Action postet logflow-sim das Ergebnis in den Pull Request – etwa „127 von 25.567 Nachrichten ändern ihr Ziel“ – und kann den Merge ab einem Schwellwert blockieren. Detection-Impact geht einen Schritt weiter: Sigma-Regeln laufen gegen den wiederholten Traffic, sodass sichtbar wird, ob eine Routing-Änderung einer Detection im SIEM die Daten entzieht.
Für Migrationen übersetzt logflow-sim eine Konfiguration in einen anderen Dialekt, etwa von rsyslog zum OpenTelemetry Collector, und zugleich das Feldvokabular des Ziel-SIEMs – über OCSF als gemeinsames Schema, für Splunk, Elastic, Microsoft Sentinel, Chronicle, QRadar und weitere. Was sich nicht verlustfrei übersetzen lässt, meldet das Werkzeug als Diagnose. Ein statischer Validator, ein Kommandozeilenwerkzeug und ein MCP-Server für KI-Assistenten gehören dazu.